


Думаєте, ваш акаунт WEEX зламали? Що робити насамперед
Думаєте, ваш акаунт WEEX зламали? Що робити насамперед
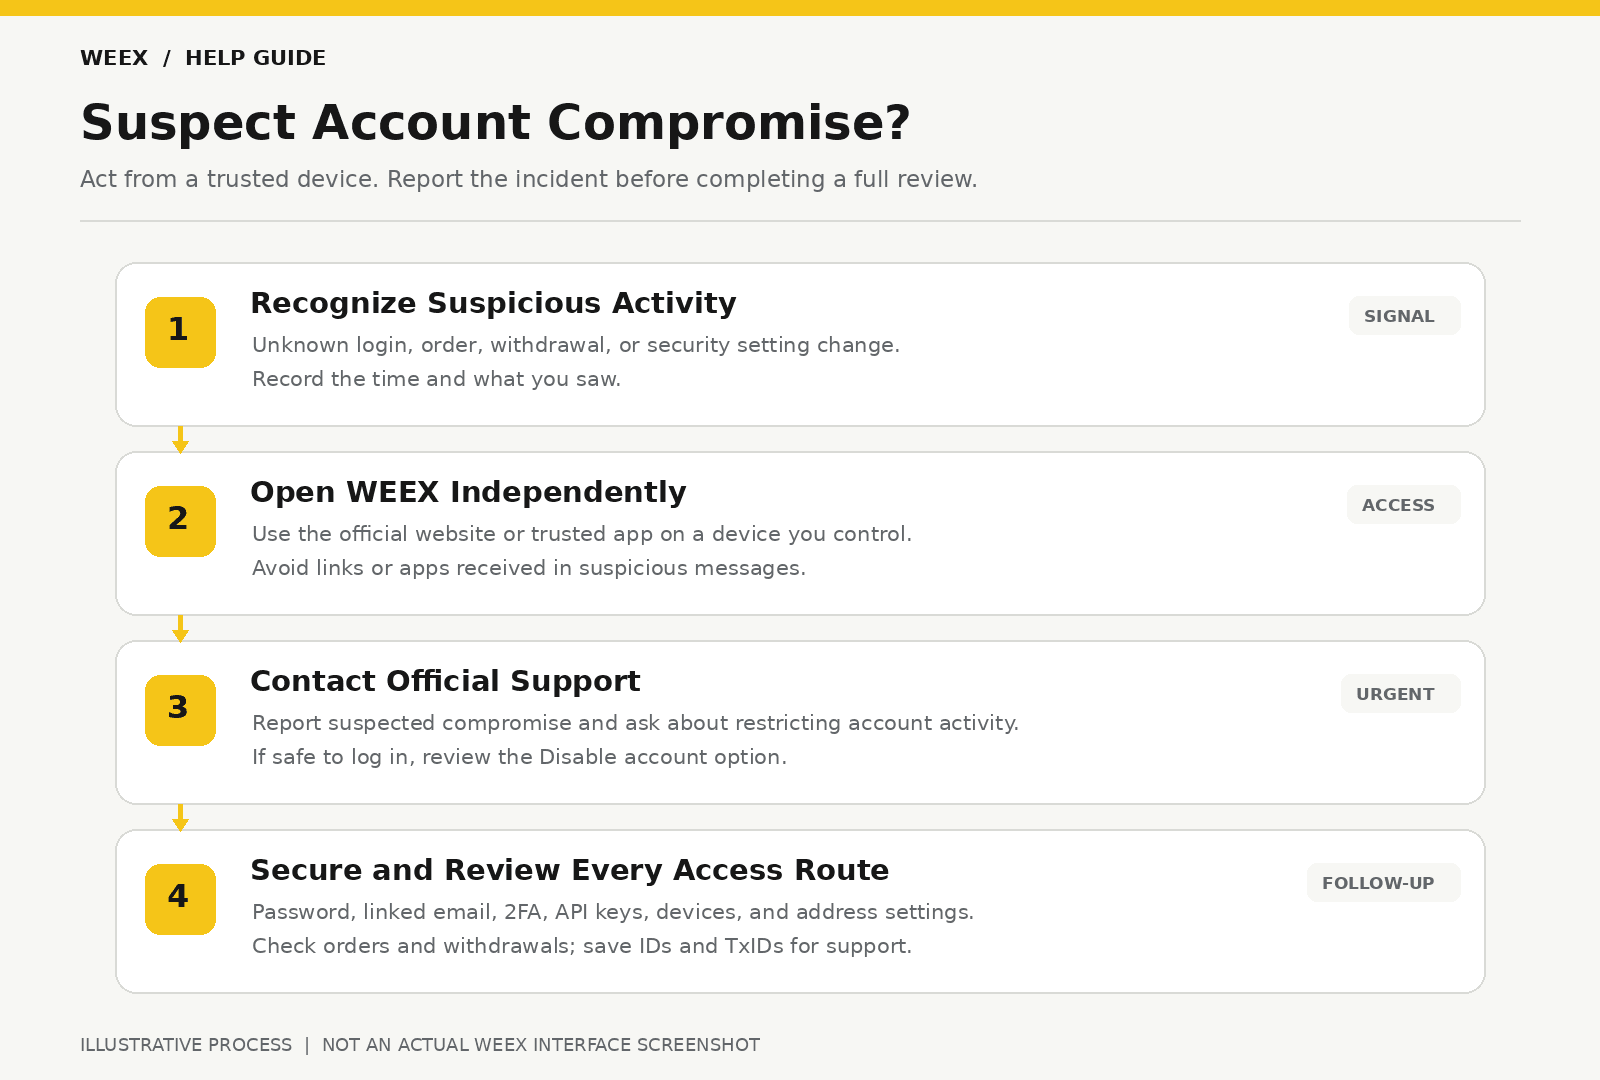
Якщо ви підозрюєте, що хтось отримав несанкціонований доступ до вашого акаунта WEEX, відкрийте офіційний сайт або застосунок WEEX із пристрою, якому довіряєте, і негайно зверніться до служби підтримки WEEX. Попросіть обмежити дії в акаунті на час розгляду інциденту. Якщо ви й досі можете безпечно ввійти в акаунт, змініть пароль, захистіть прив’язану електронну пошту й методи підтвердження, видаліть невідомі API-ключі та перевірте історію входів, торгівлі й виведення коштів. Якщо ви не можете ввійти, не чекайте відновлення доступу — зверніться до офіційної служби підтримки.
Важливо дотримуватися порядку дій, адже компрометація акаунта може стосуватися не лише пароля. Хтось також може мати доступ до вашої електронної пошти, активного сеансу, методу підтвердження або API-ключа. Дійте з пристрою, якому довіряєте, повідомте про інцидент без зволікань і перевірте кожен спосіб доступу, а не вважайте, що зміна одного пароля вирішує всі проблеми.
Що робити в перші кілька хвилин?
Спочатку відокремте те, що ви знаєте, від того, що лише підозрюєте. Сповіщення про невідомий вхід, ордер, якого ви не створювали, нова адреса для виведення або несанкціоноване виведення коштів — кожен із цих випадків потребує швидкої уваги. Щоб звернутися по допомогу, вам не потрібно спершу з’ясовувати, як саме було отримано доступ.
Виконайте ці дії по черзі:
- Не користуйтеся підозрілим посиланням або застосунком. Перейдіть на WEEX безпосередньо через офіційний сайт або застосунок, якому вже довіряєте. Якщо ви встановили невідомий застосунок або ввели облікові дані на підозрілій сторінці, для подальших дій скористайтеся пристроєм, якому довіряєте.
- Негайно зверніться до офіційної служби підтримки WEEX. Повідомте, що підозрюєте компрометацію акаунта, і запитайте, які обмеження можна застосувати на час розгляду справи. Укажіть свій UID або інший ідентифікатор акаунта, який запитує офіційний канал підтримки.
- Якщо ви можете безпечно ввійти, перевірте налаштування безпеки. Змініть пароль для входу, перегляньте активність акаунта й під’єднані пристрої та перевірте методи підтвердження.
- Захистіть пов’язані способи доступу. Перевірте API-ключі, доступ до прив’язаної електронної пошти, адреси для виведення коштів і всі невідомі налаштування акаунта.
- Перевірте рух активів. Перегляньте відкриті ордери, історію торгівлі, внутрішні перекази й історію виведення коштів. Зафіксуйте всі дії, яких ви не санкціонували.
У попередженні WEEX про шахрайське представлення користувачам, які помітили незвичну активність, радять змінити пароль і звернутися до служби підтримки. Важливо повідомити про інцидент без зволікань, навіть якщо ви ще з’ясовуєте його причину.
Якщо ви бачите активне виведення коштів, якого не запитували, одразу повідомте про це на початку розмови зі службою підтримки. Можливість вжити заходів залежить від поточного етапу транзакції.
Чи можна тимчасово вимкнути акаунт WEEX?
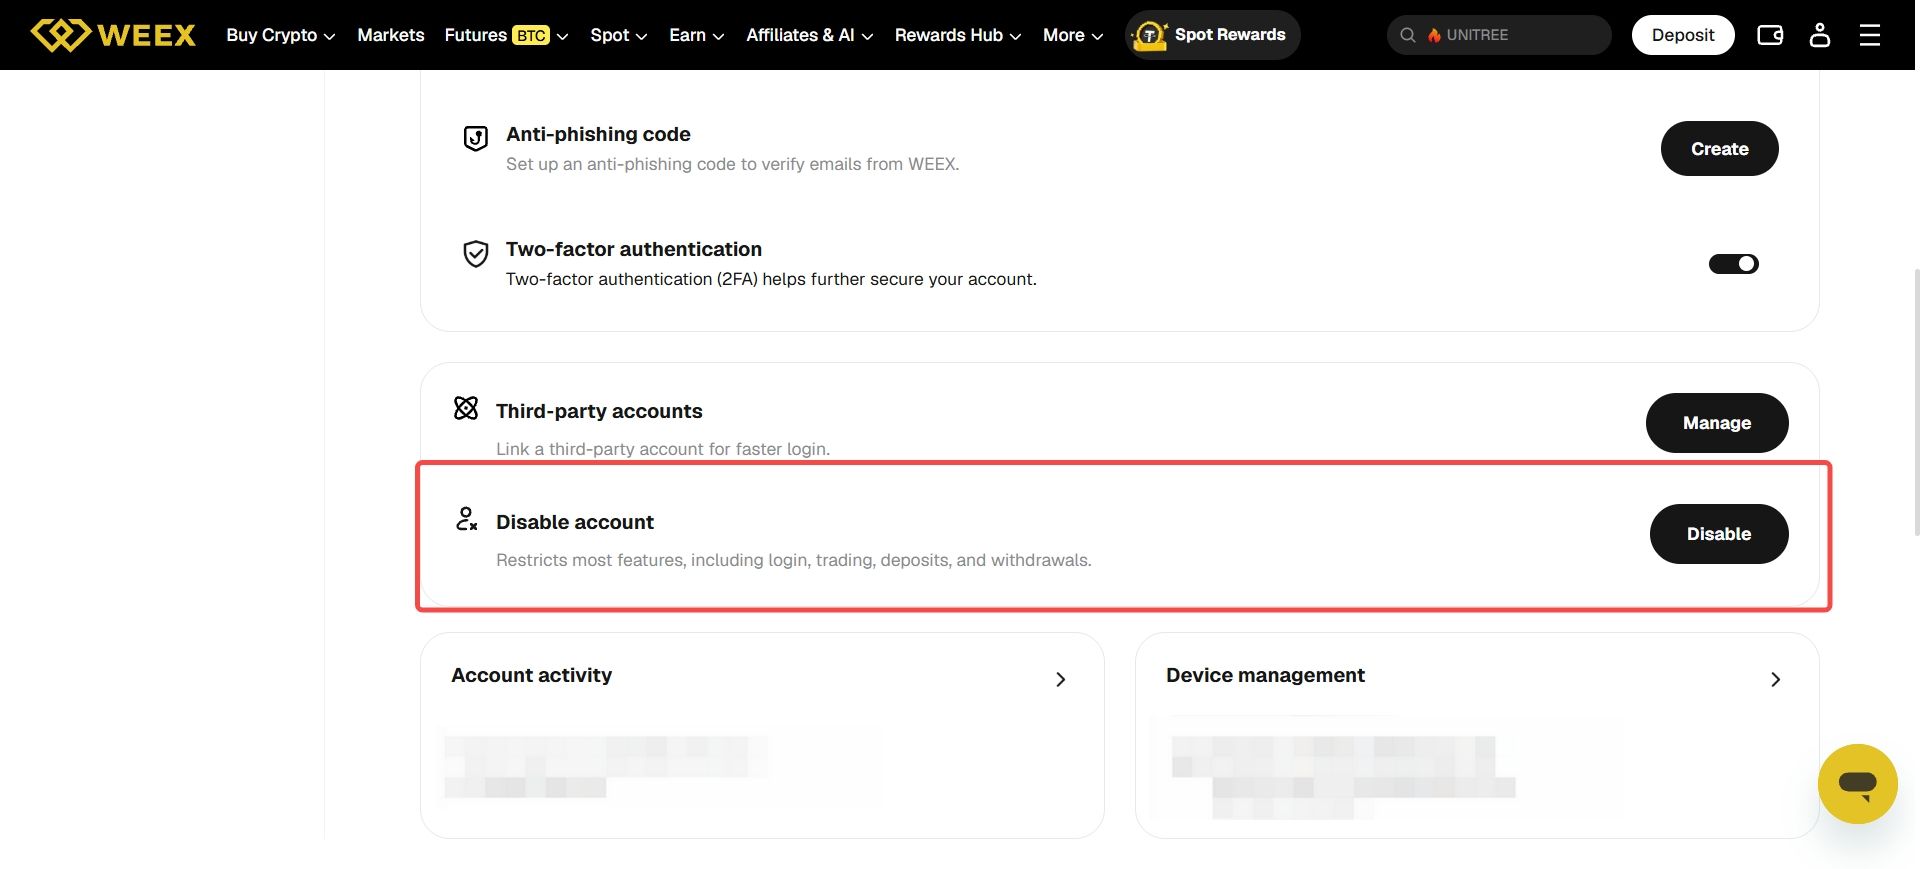
На сторінці налаштувань безпеки WEEX є опція Вимкнути акаунт. У її описі зазначено, що вона обмежує більшість функцій, зокрема вхід, торгівлю, депозити й виведення коштів. Якщо ви можете безпечно відкрити офіційну сторінку налаштувань, ознайомтеся з інструкціями до цієї опції. Зверніть увагу: вимкнення акаунта може також позбавити вас можливості входити, доки діятиме обмеження.
Одночасно зверніться до служби підтримки й повідомте, чи вже скористалися цим налаштуванням. Якщо ви не можете ввійти або не впевнені, як вимкнення вплине на відкриту позицію чи запит, що очікує на розгляд, попросіть службу підтримки допомогти з обмеженням акаунта. Не вважайте саму лише зміну пароля підтвердженням того, що весь наявний доступ і активність зупинено.
В умовах користування WEEX зазначено, що користувачі, які виявили несанкціоноване використання свого акаунта або облікових даних, мають негайно повідомити платформу й попросити тимчасово призупинити послуги акаунта. Служба підтримки може оцінити ситуацію з вашим акаунтом і пояснити подальші кроки. Обмеження акаунта не може скасувати виведення коштів у блокчейні, яке вже було відправлено.
Що робити, якщо я все ще можу ввійти у WEEX?
Скористайтеся пристроєм, якому довіряєте, і перейдіть на WEEX безпосередньо. У налаштуваннях безпеки змініть пароль для входу на такий, який ви ніде більше не використовуєте. Потім перевірте активність акаунта або історію входів і знайдіть незнайомі пристрої та час входу. В посібнику з роботи з акаунтом WEEX користувачам радять перейти в розділ «Безпека → Історія входів» і звернутися до служби підтримки, якщо з’явився невідомий пристрій.
Далі перевірте прив’язану електронну пошту. Якщо інша людина може читати її вхідні повідомлення, вона може бачити сповіщення про акаунт або листи для скидання пароля. Змініть пароль до електронної пошти з пристрою, якому довіряєте, і перевірте її недавню активність та налаштування відновлення. Також перевірте прив’язаний до WEEX номер телефону або метод автентифікації. Якщо ви вважаєте, що метод підтвердження було скомпрометовано, або не маєте до нього доступу, повідомте про це службі підтримки WEEX, перш ніж змінювати налаштування, призначення яких вам незрозуміле.
Перевірте керування API, навіть якщо не помітили невідомого входу на сайт. API-ключі можуть давати змогу виконувати дії в акаунті без звичайного інтерактивного входу. Видаліть ключі, яких не впізнаєте, а також ті, які, на вашу думку, було скомпрометовано. У посібнику WEEX із безпеки акаунта описано API-ключі, методи підтвердження, керування адресами для виведення коштів і дії, яких слід вжити, якщо акаунт уже міг бути скомпрометований.
Насамкінець перевірте збережені адреси для виведення коштів і всі доступні в акаунті налаштування білого списку. Якщо це безпечно, зафіксуйте невідому адресу, перш ніж видаляти її, щоб мати змогу описати її службі підтримки. Не відкладайте термінове звернення до служби підтримки заради збору повної історії.
Що робити, якщо я не можу ввійти?
З пристрою, якому довіряєте, відкрийте офіційний довідковий центр WEEX і повідомте про підозру на компрометацію. Укажіть ідентифікатор акаунта, який вам відомий, наприклад UID, зареєстровану адресу електронної пошти або номер телефону, через офіційний канал підтримки. Поясніть, чи змінили пароль без вашого відома, чи перестав працювати метод підтвердження, або чи помітили ви несанкціоновану активність до втрати доступу.
Також ви можете переглянути посібник WEEX з усунення проблем зі входом, щоб розрізнити забутий пароль, недоступний код підтвердження або заблокований акаунт. Однак якщо ви підозрюєте, що хтось інший має доступ, позначте запит як інцидент безпеки акаунта, а не просто як звичайну проблему зі входом. Запитайте службу підтримки, чи можна обмежити активність, поки перевіряють вашу особу й стан акаунта.
Не надсилайте документи, що посвідчують особу, тому, хто першим написав вам і заявив, що він зі служби підтримки. Надсилайте документи лише через офіційну процедуру після перевірки запиту. Нікому не повідомляйте пароль, одноразовий код, код для роботи з коштами, фразу відновлення, секретний ключ API або приватний ключ.
Що робити, якщо я бачу несанкціоноване виведення коштів?
Відкрийте історію виведення коштів і зафіксуйте актив, мережу, суму, адресу призначення, час подання, статус та ID виведення, якщо його показано. Перевірте, чи є в запиту хеш транзакції, який також називають TxID.
Якщо невідомий запит ще відображається в деталях ордера WEEX і має опцію Скасувати одним натисканням, скористайтеся нею та переконайтеся, що статус змінився на «Скасовано». В оновленні продукту WEEX щодо виведення коштів зазначено, що відповідні запити на виведення, які ще не були відправлені в блокчейн, можна скасувати на сторінці деталей ордера. Повідомте службу підтримки про інцидент, навіть якщо скасування вдалося, адже проблему з доступом до акаунта все одно потрібно вирішити.
Якщо опції скасування немає, негайно зверніться до служби підтримки, вказавши ID виведення та поточний статус. Відсутність видимого TxID не гарантує, що служба підтримки зможе зупинити запит під час обробки.
Якщо TxID є, перевірте транзакцію в блокчейні й надайте його службі підтримки. Зміну пароля WEEX або видалення адреси призначення недостатньо, щоб скасувати вже переданий у блокчейн переказ. Збережіть деталі транзакції для розслідування.
Що робити, якщо я бачу несанкціоновані угоди або активність API?
Перевірте відкриті ордери, історію ордерів, виконані угоди, позиції та останні перекази. Зафіксуйте відповідний актив або торгову пару, приблизний час, ID ордера, якщо він доступний, і те, що саме ви не впізнали. Повідомте службі підтримки, чи міг бути залучений API-ключ або під’єднаний торговий інструмент.
Якщо ви знайшли невідомий API-ключ, видаліть його через офіційний інтерфейс акаунта, якщо можете зробити це безпечно. У посібнику WEEX із безпеки API-ключів радять негайно видалити підозрілий ключ, а потім перевірити відкриті ордери й історію торгівлі. Не вважайте скидання пароля заміною перевірки доступу через API.
Несанкціонований ордер або позиція можуть впливати на ваш акаунт, поки розглядають інцидент безпеки. Перш ніж змінювати їх, перевірте поточний статус і ризик. Якщо ви не можете безпечно оцінити відкриту ф’ючерсну позицію, негайно повідомте службі підтримки, що показує інтерфейс, і попросіть поради.
Не переказуйте активи на адресу, яку надає людина, що називає її «безпечним гаманцем». Використовуйте лише дії, які ви самостійно виконуєте через офіційний акаунт і канали підтримки.
Як ефективно повідомити про скомпрометований акаунт WEEX?
Перше повідомлення може бути коротким. Його мета — ідентифікувати акаунт, описати термінову проблему й допомогти службі підтримки перевірити поточну активність. Докази можна надати пізніше.
Укажіть:
| Інформація | Корисні подробиці |
|---|---|
| Ідентифікатор акаунта | UID або контактні дані, зареєстровані в акаунті, які запитуються через офіційний канал |
| Перша ознака проблеми | Невідомий вхід, змінене налаштування, невідомий ордер або несанкціоноване виведення коштів |
| Приблизний час | Укажіть дату й часовий пояс, якщо знаєте їх |
| Поточний доступ | Чи можете ви й досі ввійти з пристрою, якому довіряєте |
| Термінова транзакція | ID виведення коштів або ордера, актив, сума, статус і TxID, якщо він є |
| Уже вжиті заходи | Змінено пароль, видалено API-ключі, вимкнено акаунт або виконано інші відповідні дії |
| Докази | Знімки екрана сповіщень і записів із прихованими зайвими персональними даними |
Почати розмову можна так:
«Я підозрюю несанкціонований доступ до мого акаунта WEEX. Мій UID — [UID]. Вперше я помітив(-ла) [подію] о [час і часовий пояс]. Я [можу/не можу] ввійти. Невідоме [виведення коштів/ордер/зміна налаштувань] має статус [статус і ID]. Допоможіть обмежити активність акаунта й повідомте, яка інформація потрібна для розгляду цього інциденту».
Додавайте знімки екрана, щоб показати точний статус або сповіщення, але ніколи не включайте паролі, одноразові коди, фрази відновлення, приватні ключі чи секрети API. Зберігайте оригінальні листи або сповіщення, а не покладайтеся лише на обрізане зображення.
Як перевірити, чи звернувся до вас офіційний представник служби підтримки?
Почніть розмову самостійно через сайт або застосунок WEEX. Якщо хтось пише вам у повідомленні, електронному листі чи соцмережі й представляється співробітником WEEX, перш ніж відповідати самостійно перевірте контакт. На сторінці офіційної перевірки WEEX можна перевірити контакти й посилання.
Для перевірки безпеки акаунта справжній представник не проситиме повідомити йому в чаті пароль, одноразовий код підтвердження, код для роботи з коштами, фразу відновлення гаманця чи приватний ключ. Не переказуйте кошти, щоб за вказівкою іншої людини «розблокувати», «перевірити» або «захистити» акаунт.
Якщо компрометація почалася з під’єднаного гаманця із самостійним зберіганням активів, і ви підписали дозвіл на використання токенів, відкличте цей дозвіл через гаманець і відповідну мережу. Зміна даних для входу у WEEX не відкликає дозвіл у блокчейні, який ви надали з окремого гаманця.
Позиція редакції WEEX: спершу повідомте про інцидент, потім закрийте всі шляхи доступу
Якщо ви підозрюєте компрометацію, негайно зверніться до офіційної служби підтримки й методично перевірте акаунт. Якщо ви можете безпечно ввійти, перевірте доступний засіб обмеження акаунта, змініть облікові дані, захистіть прив’язану електронну пошту й методи підтвердження, видаліть підозрілі API-ключі та перевірте ордери й виведення коштів. Якщо ви не можете ввійти, негайно повідомте про проблему безпеки через офіційну службу підтримки. Зберігайте хронологію подій і дані транзакцій разом, щоб служба підтримки могла оцінити конкретні дії, яких ви не санкціонували.
Поширені запитання
1. Що робити насамперед, якщо я думаю, що мій акаунт WEEX зламали?
Негайно зверніться до офіційної служби підтримки WEEX із пристрою, якому довіряєте, і повідомте про підозру на несанкціонований доступ. Якщо ви можете безпечно ввійти, перевірте опцію обмеження акаунта й почніть захищати пароль, електронну пошту, методи підтвердження та API-ключі, а також перевіряти історію активності.
2. Чи можу я самостійно заморозити акаунт WEEX?
На офіційній сторінці налаштувань безпеки є опція «Вимкнути акаунт», яка обмежує більшість функцій, зокрема вхід, торгівлю, депозити й виведення коштів. Ознайомтеся з інструкціями у своєму акаунті й повідомте службу підтримки про інцидент. Якщо ви не можете ввійти, запитайте службу підтримки про доступний спосіб обмеження акаунта.
3. Чи достатньо змінити пароль WEEX?
Не слід вважати, що одна дія усуне всі способи доступу. Перевірте прив’язану електронну пошту, методи підтвердження, активність акаунта, API-ключі, налаштування виведення коштів і всі несанкціоновані транзакції. Повідомте про інцидент, навіть якщо вам вдалося змінити пароль.
4. Чи може WEEX зупинити несанкціоноване виведення коштів?
Для відповідного запиту може бути доступна опція «Скасувати одним натисканням», перш ніж його буде відправлено в блокчейн. Перевірте деталі ордера й негайно зверніться до служби підтримки. Після передавання транзакції в блокчейн змінити її за допомогою налаштувань акаунта неможливо.
5. Яку інформацію надіслати службі підтримки WEEX?
Надайте ідентифікатор акаунта, запитаний через офіційний канал, час і опис підозрілої активності, відповідні ID ордерів або виведення коштів, а також TxID, якщо він є. Додайте корисні знімки екрана, але ніколи не повідомляйте паролі, коди підтвердження, секрети API чи фрази відновлення гаманця.
Рекомендовані статті

Лідери росту


