
Ostrzeżenie bezpieczeństwa WEEX – spoofing SMS

 Oceń nas w Google
Wraz ze wzrostem znaczenia smartfonów zarówno w życiu zawodowym, jak i prywatnym, stały się one również głównym celem cyberprzestępców. Wśród różnych zagrożeń, phishing SMS-owy — czyli smishing — stał się szczególnie podstępnym ryzykiem ze względu na powszechność wiadomości tekstowych. Metoda ta często polega na spoofingu SMS, w ramach którego atakujący ukrywają swoją tożsamość, aby nakłonić użytkowników do podania poufnych informacji lub kliknięcia złośliwych linków.
Czym jest spoofing SMS-ów?
Spoofing SMS-ów to forma cyberoszustwa, w której atakujący manipulują numerem telefonu lub identyfikatorem nadawcy, aby wiadomości wyglądały tak, jakby pochodziły od zaufanego kontaktu lub instytucji — takiej jak bank, znajomy lub agencja rządowa. Kiedy takie sfałszowane wiadomości docierają do odbiorców, smartfony często grupują je w istniejących wątkach rozmów na podstawie sfałszowanych danych nadawcy, potęgując wrażenie ich autentyczności. Oszuści wykorzystują tę przykrywkę, aby nakłonić ofiary do ujawnienia poufnych informacji, kliknięcia złośliwych linków, pobrania szkodliwego oprogramowania lub autoryzacji fałszywych transakcji, co ostatecznie prowadzi do utraty środków finansowych lub kradzieży tożsamości.
Jak działa spoofing SMS-ów
- Fałszywa tożsamość nadawcy: Atakujący ukrywają numer lub nazwę nadawcy, aby podszyć się pod zaufane podmioty, takie jak Bitget, agencje rządowe lub osobiste kontakty, dzięki czemu wiadomość wydaje się bardzo wiarygodna.
- Ukryty zamiar: Wiadomości te są często zaprojektowane jako pilne alerty bezpieczeństwa, powiadomienia wymagające szybkiej reakcji lub krytyczne aktualizacje, aby skłonić odbiorców do podjęcia szybkich działań i zmniejszenia ostrożności.
- Podejście ukierunkowane: Wiele oszustw naśladuje oficjalne komunikaty z określonych platform, takich jak giełdy kryptowalut, aby wywołać zamieszanie i zwiększyć prawdopodobieństwo oszukania użytkowników.
Typowe scenariusze
- Ataki phishingowe: Nakłanianie użytkowników do kliknięcia fałszywych linków, które kierują ich do fałszywych stron internetowych zaprojektowanych w celu kradzieży danych logowania.
- Oszustwa polegające na podszywaniu się pod inne osoby: Podszywanie się pod przyjaciół, oficjalne instytucje lub obsługę klienta w celu wyłudzenia pieniędzy lub poufnych informacji.
- Rozpowszechnianie złośliwego oprogramowania: Wykorzystywanie ukrytych linków lub załączników w wiadomościach SMS w celu dostarczenia złośliwego oprogramowania i przejęcia kontroli nad urządzeniem użytkownika.
Podstawowa zasada
W swej istocie spoofing SMS-ów opiera się na oszustwie i manipulacji psychologicznej. Podszywając się pod zaufane źródła, atakujący wykorzystują naturalne ludzkie skłonności — często stosując taktyki inżynierii społecznej, aby wywołać reakcje emocjonalne i ominąć racjonalną ocenę sytuacji. Kluczowe strategie obejmują:
- Wykorzystywanie zaufania: Podszywanie się pod zaufane podmioty (np. wsparcie Bitget, znajomych lub znane osoby) w celu wykorzystania naturalnego zaufania, jakie ludzie pokładają w znanych nazwach, oraz postrzeganej prywatności wiadomości SMS.
- Trafność kontekstowa: Tworzenie komunikatów dostosowanych do rzeczywistej sytuacji użytkownika — takich jak fałszywe powiadomienia o wypłacie środków lub komunikaty dotyczące bezpieczeństwa — w celu zmniejszenia podejrzliwości i zwiększenia wiarygodności.
- Manipulacja emocjonalna: Wykorzystywanie poczucia pilności, strachu lub ciekawości (np. „Działaj teraz!” lub „Wykryto podejrzane logowanie”), aby wyzwolić impulsywne działania, takie jak kliknięcie linku lub udostępnienie kodu weryfikacyjnego.
Mechanizmy techniczne
Fałszowanie identyfikatora nadawcy (spoofing): Atakujący używają specjalnych narzędzi lub skryptów, żeby sfałszować numer lub nazwę nadawcy, które są wyświetlane na urządzeniu użytkownika.
- Nadużywanie VoIP: Wykorzystanie usług Voice over Internet Protocol (VoIP) do ustawiania dowolnych identyfikatorów nadawcy, umożliwiając wysyłanie fałszywych wiadomości — np. takich, które wyglądają jak wiadomości od oficjalnego numeru Bitget — i umieszczanie ich w istniejących wątkach SMS.
- Wykorzystywanie bramek SMS: Wynajmowanie, przejmowanie lub współpraca z nieuczciwymi dostawcami bramek SMS w celu wysyłania masowych fałszywych wiadomości podszywających się pod legalne źródła.
Jak zabezpieczyć swoje konto WEEX
Włącz wiele metod uwierzytelniania dwuskładnikowego
Uwierzytelnianie dwuskładnikowe (2FA) zapewnia dodatkową warstwę ochrony konta, wymagając dwóch oddzielnych form weryfikacji tożsamości. Połączenie metod takich jak e-mail, SMS, Google Authenticator lub sprzętowe klucze bezpieczeństwa znacznie zwiększa bezpieczeństwo i odporność konta.
Ustaw kod antyphishingowy
Po włączeniu tej funkcji wszystkie oficjalne wiadomości e-mail i SMS-y od WEEX (z wyjątkiem kodów weryfikacyjnych) będą zawierały spersonalizowany kod. Wiadomości bez tego kodu należy traktować jako podejrzane.
Włącz potwierdzenie adresu wypłaty
Aby ograniczyć ryzyko związane z przejęciem ruchu lub manipulowaniem adresami podczas wypłat, należy zawsze pamiętać o włączeniu funkcji potwierdzania adresu wypłaty przed przetworzeniem transakcji.
Dbaj o bezpieczeństwo swojego konta.
- Zainstaluj renomowane oprogramowanie antywirusowe i pobieraj aplikacje wyłącznie z oficjalnych źródeł.
- Unikaj klikania linków wysyłanych w niechcianych wiadomościach SMS lub e-mailach.
- Jeśli to możliwe, używaj dedykowanego urządzenia do obsługi wrażliwych kont.
- Unikaj skupiania krytycznych aktywów, takich jak e-mail, karta SIM i Google Authenticator, na jednym urządzeniu, aby zminimalizować ryzyko w przypadku utraty lub naruszenia bezpieczeństwa. Dywersyfikacja środków bezpieczeństwa zmniejsza potencjalne szkody wynikające z ukierunkowanych ataków.
Podsumowanie
Technologia może zapewnić silną ochronę w dziedzinie cyberbezpieczeństwa, ale Twoja świadomość i czujność pozostają najlepszą ochroną. Oszuści często polegają na wywoływaniu zamieszania i poczucia pilności, aby oszukać ludzi — bycie na bieżąco pomaga rozpoznać te pułapki i mądrze na nie reagować. Chociaż platformy oferują wielopoziomowe systemy bezpieczeństwa, Twoja własna wiedza na temat ryzyka jest najpotężniejszym narzędziem. Każda zdobyta wiedza na temat oszustw stanowi dodatkową ochronę dla Twoich aktywów.
Wiedza daje siłę, a działanie zapewnia ochronę. Zobowiązujemy się do ciągłego dostarczania aktualnych zasobów dotyczących przeciwdziałania oszustwom i alertów o ryzyku, abyś zawsze był na bieżąco. Każde zweryfikowane szczegóły i ostrożne decyzje pomagają powstrzymać oszustów. Wspólnie budujmy bezpieczniejszy ekosystem.
Więcej informacji
Niniejsza treść ma charakter wyłącznie informacyjny i nie stanowi porady finansowej, inwestycyjnej, prawnej ani podatkowej. Wszelkie wydarzenia, nagrody, promocje online lub powiązane informacje, o których tu mowa, nie powinny być traktowane jako rekomendacja, zachęta ani zaproszenie do kupna, sprzedaży, wymiany lub innego rodzaju obrotu aktywami kryptograficznymi. Aktywa kryptograficzne charakteryzują się dużą zmiennością i mogą prowadzić do strat. Dostępność usług, produktów i powiązanych wydarzeń WEEX może się różnić w zależności od regionu. Użytkownik jest odpowiedzialny za upewnienie się, że jego udział jest zgodny z obowiązującymi lokalnymi przepisami i regulacjami.
Możesz również polubić

Ripple National Trust Bank: Kto naprawdę zyskuje na zatwierdzeniu OCC
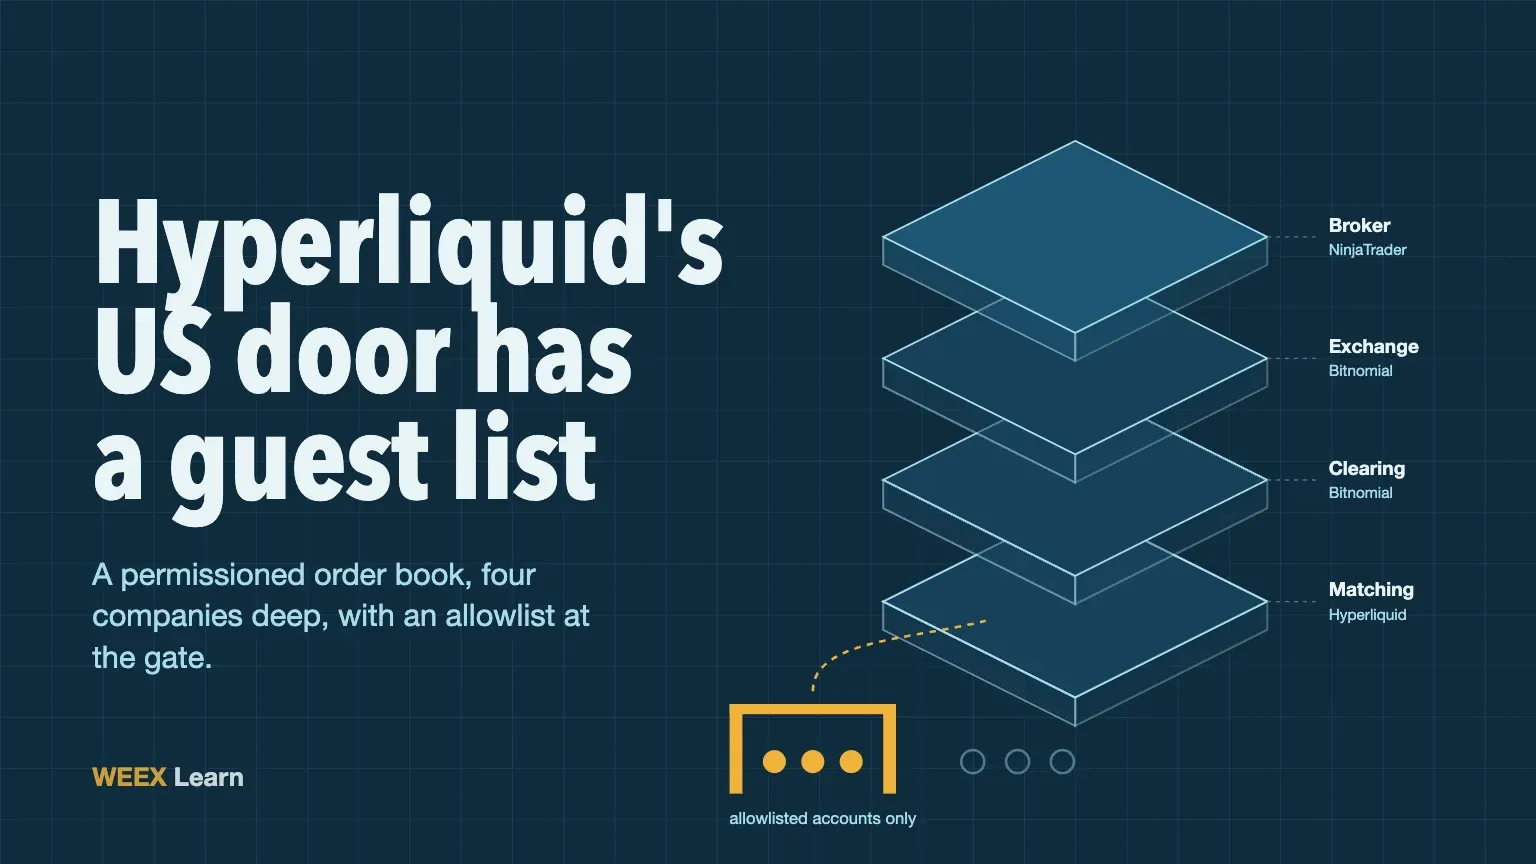
Wejście Hyperliquid na rynek USA: co faktycznie zakłada plan Payward, spółki-matki Krakena

Jak emitenci stablecoinów zarabiają? Biznes stojący za tokenem o wartości 1 $

Robinhood RLUSD: Co partnerstwo Ripple oznacza dla XRP i XRP Ledger
Dlaczego akcje Unitree poszybowały: podwyższenie rekomendacji JPMorgan, harmonogram rozwoju fizycznej AI i co powinni sprawdzić inwestorzy

Akcje AVGO i META: co sygnalizuje tydzień finansowania AI o skali 88 mld $

Wyniki SKHY za III kwartał: skok zysku SK Hynix o 632% to efekt cen

BTC walczy o 80 tys. $ przed Fedem: dlaczego dźwignia nie została wyczyszczona

XRP po uzyskaniu przez Ripple zgody OCC na działalność bankową: co zmienia zatwierdzenie

Cena złota znów powyżej 4000 $: Fed, ryzyko związane z Iranem i kolejny test

Podwyższenie rekomendacji TSLA przez Barclays: co zakłada cena docelowa 450 $

Oprocentowanie USDT w 2026 r.: aktualne APR i kalkulator zysków
Regulacje kryptowalutowe na Tajwanie w 2027 r.: co powinni wiedzieć inwestorzy

Co oznacza umowa Kalshi–S&P Dow Jones? Kontrakty na zdarzenia a inwestowanie w indeks

Tokenizowane akcje — wyjaśnienie: co sprawdzić przed rozpoczęciem handlu

Akcje CLS po wynikach za III kwartał: przychody wyższe o 83%, prognozy na 2027 r. i co powinni sprawdzić inwestorzy
Które działania na WEEX obniżają odsetki z Auto Earn? Sprawdzamy 9 przypadków

Odpływy z portfeli Bloom Crypto Bot: co się stało i co powinni sprawdzić użytkownicy

Jak korzystać z WEEX Bubbles: praktyczny przewodnik po bąbelkach kryptowalutowych i trendach rynkowych

Akcje TSLA po prezentacji latającego Roadstera: co mówią wyniki za III kwartał, rozmowy o fuzji ze SpaceX i analitycy

Akcje SK Hynix przed wynikami za III kwartał: doniesienia o specjalnej dywidendzie, HBM4 i czego inwestorzy oczekują 28.10
Zdarzenia korporacyjne dotyczące tokenizowanych akcji: jak obsługiwane są dywidendy, splity i fuzje
PnL z kontraktów futures WEEX: dlaczego trzy wartości PnL rzadko się zgadzają

Zlecenie reduce-only WEEX: jak działa i kiedy zostaje anulowane
Stop loss WEEX nie został uruchomiony? Sprawdź cenę aktywacji, a potem realizację
Opłata fundingowa WEEX wyjaśniona: stawka, odliczanie, historia i obliczenia

Para handlowa WEEX zawieszona lub wycofana z obrotu? Twoje zlecenia i aktywa

Historia zleceń WEEX: jak łączą się zlecenia, realizacje i opłaty

Błędy dotyczące minimalnej wielkości zlecenia na WEEX wyjaśnione na przykładach zaokrągleń

Anulowanie zlecenia spot na WEEX: co i kiedy wraca na saldo
Ripple National Trust Bank: Kto naprawdę zyskuje na zatwierdzeniu OCC
Wejście Hyperliquid na rynek USA: co faktycznie zakłada plan Payward, spółki-matki Krakena
Jak emitenci stablecoinów zarabiają? Biznes stojący za tokenem o wartości 1 $
Robinhood RLUSD: Co partnerstwo Ripple oznacza dla XRP i XRP Ledger
Dlaczego akcje Unitree poszybowały: podwyższenie rekomendacji JPMorgan, harmonogram rozwoju fizycznej AI i co powinni sprawdzić inwestorzy
Akcje AVGO i META: co sygnalizuje tydzień finansowania AI o skali 88 mld $


