
Avviso di sicurezza WEEX: spoofing SMS

 Preferiti su Google
Con l'aumentare dell'importanza degli smartphone sia nell'ambito professionale che in quello personale, questi dispositivi sono diventati anche uno dei principali obiettivi dei criminali informatici. Tra le varie minacce, il phishing tramite SMS, o smishing, è emerso come un rischio particolarmente insidioso a causa dell'ubiquità dei messaggi di testo. Questo metodo spesso comporta lo spoofing SMS, in cui gli aggressori nascondono la propria identità per indurre gli utenti a condividere informazioni sensibili o a fare clic su link dannosi.
Che cos'è lo spoofing SMS?
Lo spoofing SMS è una forma di inganno informatico in cui gli aggressori manipolano il numero di telefono o l'ID del mittente per far sembrare che i messaggi provengano da un contatto o da un'istituzione affidabile, come una banca, un amico o un'istituzione governativa. Quando arrivano questi messaggi contraffatti, gli smartphone spesso li raggruppano nelle conversazioni esistenti in base ai dettagli falsificati del mittente, aumentando l'illusione di legittimità. I truffatori sfruttano questo travestimento per convincere le vittime a condividere informazioni sensibili, cliccare su link dannosi, scaricare software dannosi o autorizzare transazioni fraudolente, causando in ultima analisi perdite finanziarie o furti di identità.
Come funziona lo spoofing SMS
- Identità del mittente falsa: Gli aggressori nascondono il numero o il nome del mittente per imitare entità affidabili, come Bitget, agenzie governative o contatti personali, rendendo il messaggio altamente credibile.
- Intento mascherato: Questi messaggi sono spesso concepiti come avvisi di sicurezza urgenti, notifiche sensibili al fattore tempo o aggiornamenti critici per provocare un'azione rapida e ridurre la cautela.
- Approccio mirato: Molte truffe imitano le comunicazioni ufficiali di piattaforme specifiche, come gli exchange di criptovalute, per creare confusione e aumentare la probabilità di ingannare gli utenti.
Scenari comuni
- Attacchi di phishing: Indurre gli utenti a cliccare su link fraudolenti che li reindirizzano a siti web falsi progettati per rubare le credenziali di accesso.
- Truffe da falsa identità: Si fingono amici, istituzioni ufficiali o assistenza clienti per richiedere in modo fraudolento denaro o informazioni sensibili.
- Distribuzione di malware: Utilizza link o allegati camuffati negli SMS per diffondere software dannoso e compromettere il dispositivo dell'utente.
Principio fondamentale
Fondamentalmente, lo spoofing SMS si basa sull'inganno e sulla manipolazione psicologica. Impersonando fonti affidabili, gli aggressori sfruttano le naturali tendenze umane, spesso ricorrendo a tattiche di ingegneria sociale per provocare reazioni emotive e aggirare il giudizio razionale. Le strategie chiave includono:
- Sfruttamento della fiducia: Fingendo di essere entità legittime (ad esempio, l'assistenza Bitget, amici o personaggi famosi), gli aggressori sfruttano la fiducia intrinseca che le persone ripongono nei nomi familiari e nella presunta riservatezza degli SMS.
- Rilevanza contestuale: Creazione di messaggi in linea con il contesto reale dell’utente, come falsi avvisi di prelievo o comunicazioni di sicurezza, per ridurre i sospetti e aumentare la credibilità.
- Manipolazione emotiva: Utilizzare l'urgenza, la paura o la curiosità (ad esempio, "Agisci subito!" o "Rilevato accesso sospetto") per indurre azioni impulsive come cliccare su link o condividere codici di verifica.
Meccanismi tecnici
Spoofing dell'ID mittente: Gli aggressori utilizzano strumenti o script specializzati per falsificare il numero di origine o il nome del mittente mostrati sul dispositivo dell'utente.
- Abuso del VoIP: Utilizzo di servizi Voice over Internet Protocol (VoIP) per impostare ID mittente arbitrari, consentendo la visualizzazione di messaggi spoofati —ad esempio, imitando il numero ufficiale di Bitget— nei thread di messaggi esistenti.
- Sfruttamento del gateway SMS: Noleggiare, dirottare o cospirare con fornitori di gateway SMS senza scrupoli per inviare messaggi fraudolenti in massa che imitano fonti legittime.
Come proteggere il tuo conto WEEX
Abilita più metodi di 2FA
L'autenticazione a due fattori (2FA) aggiunge un livello fondamentale di protezione del conto richiedendo due forme separate di verifica dell'identità. La combinazione di metodi quali email, SMS, Google Authenticator o chiavi di sicurezza hardware migliora significativamente la sicurezza e la resilienza del conto.
Imposta un codice anti-phishing
Una volta abilitato, tutte le email e gli SMS ufficiali provenienti da WEEX (esclusi i codici di verifica) includeranno il tuo codice personalizzato. I messaggi privi di questo codice devono essere considerati sospetti.
Abilita la conferma dell'indirizzo di prelievo
Per mitigare rischi quali il dirottamento del traffico o la manomissione degli indirizzi durante i prelievi, ricordati sempre di abilitare la conferma dell'indirizzo di prelievo prima che la transazione venga elaborata.
Pratica una buona igiene contabile
- Installa un software antivirus affidabile e scarica le applicazioni solo da fonti ufficiali.
- Evita di cliccare sui link inviati tramite SMS o email non richiesti.
- Quando possibile, utilizza un dispositivo dedicato per i conti sensibili.
- Evita di concentrare asset critici, come la tua email, la scheda SIM e Google Authenticator, su un unico dispositivo per ridurre al minimo i rischi in caso di smarrimento o compromissione. Diversificare le misure di sicurezza riduce i potenziali danni causati dagli attacchi mirati.
Conclusione
La tecnologia può creare solide difese nel campo della sicurezza informatica, ma la tua consapevolezza e attenzione rimangono la protezione definitiva. I truffatori spesso sfruttano la confusione e l'urgenza per ingannare le persone: tenersi informati aiuta a riconoscere queste trappole e a reagire con saggezza. Sebbene le piattaforme offrano strutture di sicurezza multilivello, la tua comprensione dei rischi è lo strumento più potente. Ogni informazione che acquisisce sulle truffe diventa uno scudo in più per proteggere i tuoi asset.
La conoscenza porta potere; l'azione porta protezione. Ci impegniamo a fornire costantemente risorse aggiornate contro le frodi e avvisi sui rischi per tenerti informato. Ogni volta che verifichi un dettaglio o fai una scelta prudente, contribuisci a tenere lontani i truffatori. Lavoriamo insieme per fare della sicurezza il nostro fondamento comune.
Approfondimenti
Questo contenuto è fornito a solo scopo informativo generale e non costituisce consulenza finanziaria, di investimento, legale o fiscale. Qualsiasi evento, ricompensa, promozione online o informazione correlata menzionata nel presente documento non deve essere considerata una raccomandazione, una sollecitazione o un invito ad acquistare, vendere, fare trading o altrimenti negoziare criptovalute. Le criptovalute sono altamente volatili e possono comportare perdite. La disponibilità dei servizi, dei prodotti e degli eventi correlati di WEEX può variare a seconda della regione. È tua responsabilità assicurarti che la tua partecipazione sia conforme alle leggi e ai regolamenti locali applicabili.
Potrebbe interessarti anche
XTruth Oil (XTO) è legittimo? Verifiche del contratto, lacune nei pagamenti e rischi di liquidità

Annuncio del United States Dividend Fund (USDF) del 30/10 e data del 31/10: cosa verificare prima di credere a una delle due affermazioni

United States Dividend Fund (USDF): c’è un legame con il piano sui dividendi di Trump?

Ripple National Trust Bank: chi beneficia davvero dall’approvazione dell’OCC
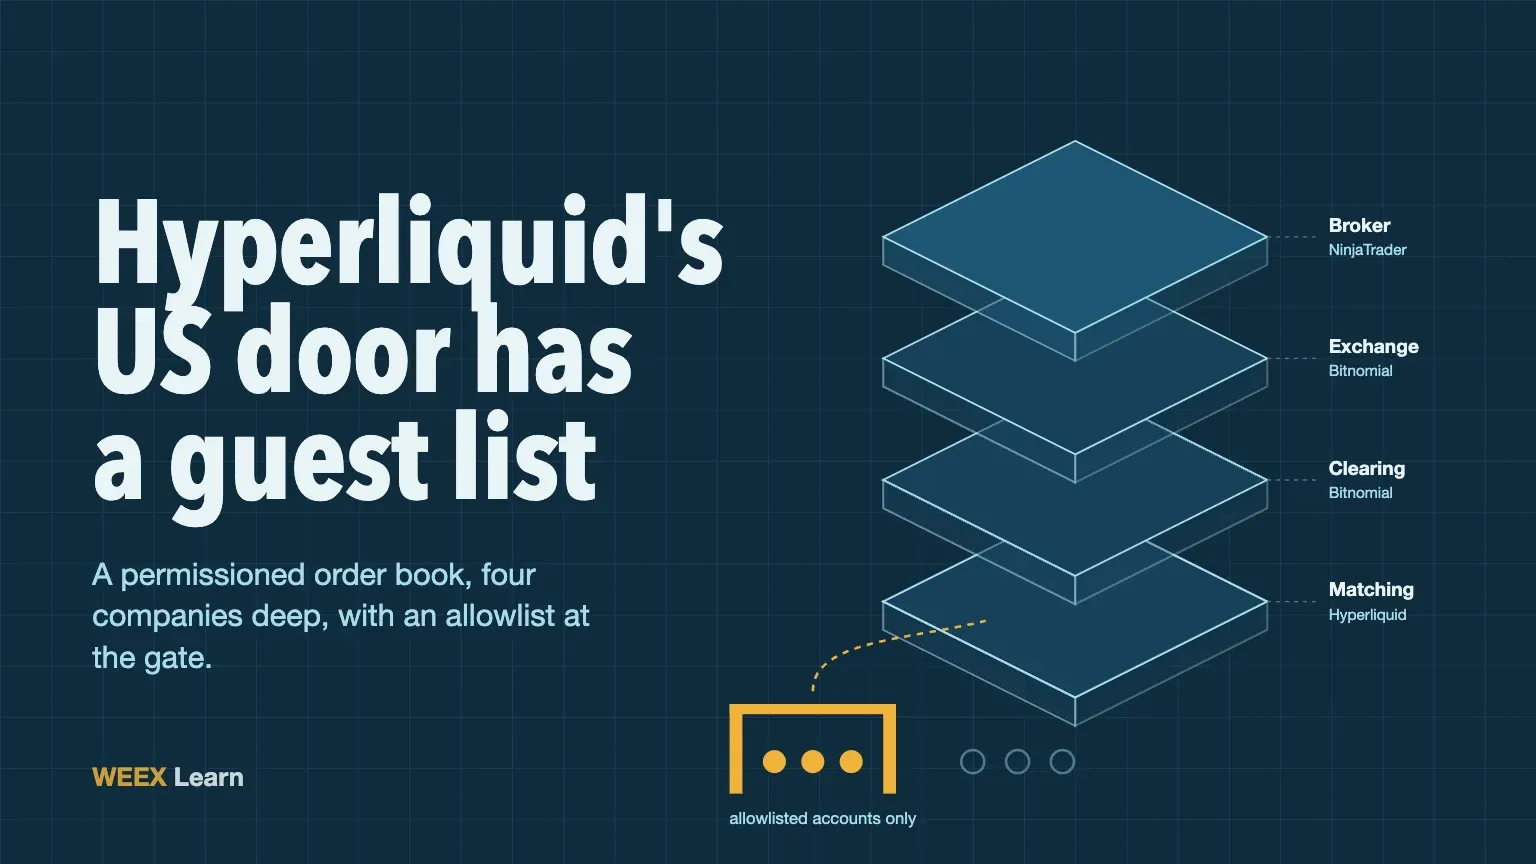
Ingresso di Hyperliquid negli Stati Uniti: cosa realizza davvero il piano Payward di Kraken

Come guadagnano gli emittenti di stablecoin? Il business dietro un token 1 $

Robinhood RLUSD: cosa significa la partnership di Ripple per XRP e l’XRP Ledger
Perché le azioni Unitree sono balzate: upgrade di JPMorgan, tempistiche dell’IA fisica e cosa dovrebbero verificare gli investitori

Azioni AVGO e META: cosa rivela una settimana di finanziamenti AI da 88 mld $

Risultati Q3 di SKHY: il balzo dell’utile di SK Hynix del 632% è una questione di prezzi

BTC lotta per 80 mila $ prima della Fed: perché la leva non si è azzerata

XRP dopo la licenza OCC di Ripple: cosa cambia con l'approvazione bancaria

Prezzo dell’oro di nuovo sopra 4.000 $: Fed, rischio Iran e la prossima prova

Upgrade di Barclays su TSLA: cosa presuppone il target di prezzo di 450 $

Tasso d’interesse USDT 2026: APR attuale e calcolatore dei rendimenti
Norme crypto a Taiwan nel 2027: cosa devono sapere gli investitori

Cosa significa l’accordo Kalshi–S&P Dow Jones? Contratti su eventi e investimenti negli indici

Azioni tokenizzate spiegate: cosa verificare prima di fare trading

Azioni CLS dopo i risultati del Q3: ricavi in aumento 83%, outlook 2027 e cosa dovrebbero verificare gli investitori
Quali operazioni su WEEX ti fanno perdere gli interessi di Auto Earn? Verificate 9 azioni

Prosciugamenti dei wallet del bot crypto Bloom: cosa è successo e cosa dovrebbero verificare gli utenti

Come usare WEEX Bubbles: guida pratica alle bolle crypto e alle tendenze di mercato

Azioni TSLA dopo la presentazione della Roadster volante: cosa dicono i risultati del Q3, le voci sulla fusione con SpaceX e gli analisti

Azioni SK Hynix prima dei risultati del Q3: notizie sul dividendo straordinario, HBM4 e cosa vogliono vedere gli investitori il 28/10
Operazioni societarie delle azioni tokenizzate: gestione di dividendi, frazionamenti e fusioni
PnL dei futures WEEX: perché i tuoi tre valori di PnL raramente coincidono

Ordine reduce-only WEEX: a cosa serve e quando viene annullato
Stop loss WEEX non attivato? Controlla il trigger, poi l’esecuzione
Commissione di funding WEEX spiegata: tasso, conto alla rovescia, registrazioni e calcolo

Coppia di trading WEEX sospesa o delistata? Ordini e asset
XTruth Oil (XTO) è legittimo? Verifiche del contratto, lacune nei pagamenti e rischi di liquidità
Annuncio del United States Dividend Fund (USDF) del 30/10 e data del 31/10: cosa verificare prima di credere a una delle due affermazioni
United States Dividend Fund (USDF): c’è un legame con il piano sui dividendi di Trump?
Ripple National Trust Bank: chi beneficia davvero dall’approvazione dell’OCC
Ingresso di Hyperliquid negli Stati Uniti: cosa realizza davvero il piano Payward di Kraken
Come guadagnano gli emittenti di stablecoin? Il business dietro un token 1 $


