
Peringatan Keamanan WEEX – SMS Spoofing

 Pilih kami di Google
Seiring dengan semakin sentralnya peran smartphone dalam penggunaan profesional maupun pribadi, perangkat ini juga menjadi target utama bagi penjahat siber. Di antara berbagai ancaman yang ada, phishing berbasis SMS—atau smishing—telah muncul sebagai risiko yang sangat menipu karena luasnya penggunaan pesan teks. Metode ini sering melibatkan SMS spoofing, di mana penyerang menyamarkan identitas mereka untuk menipu pengguna agar membagikan informasi sensitif atau mengeklik tautan berbahaya.
Apa Itu SMS Spoofing?
SMS spoofing adalah bentuk penipuan siber di mana penyerang memanipulasi nomor telepon atau ID pengirim agar pesan tampak seolah-olah berasal dari kontak atau institusi tepercaya—seperti bank, teman, atau lembaga pemerintah. Ketika pesan palsu ini tiba, smartphone sering kali mengelompokkannya ke dalam utas percakapan yang sudah ada berdasarkan detail pengirim yang dipalsukan, sehingga meningkatkan ilusi legitimasi. Penipu mengeksploitasi penyamaran ini untuk membujuk korban agar membagikan informasi sensitif, mengeklik tautan berbahaya, mengunduh perangkat lunak berbahaya, atau mengotorisasi transaksi penipuan, yang pada akhirnya menyebabkan kerugian finansial atau pencurian identitas.
Cara kerja SMS Spoofing
- Identitas Pengirim Palsu: Penyerang menyamarkan nomor atau nama pengirim untuk meniru entitas tepercaya—seperti Bitget, lembaga pemerintah, atau kontak pribadi—sehingga pesan tampak sangat kredibel.
- Niat yang Disamarkan: Pesan-pesan ini sering dirancang sebagai peringatan keamanan mendesak, notifikasi sensitif waktu, atau pembaruan penting untuk memicu tindakan cepat dan mengurangi kewaspadaan.
- Pendekatan yang Ditargetkan: Banyak penipuan meniru komunikasi resmi dari platform tertentu—seperti exchange cryptocurrency—untuk menciptakan kebingungan dan meningkatkan kemungkinan penipuan pengguna.
Skenario Umum
- Serangan Phishing: Menipu pengguna agar mengeklik tautan penipuan yang mengarahkan mereka ke situs web palsu yang dirancang untuk mencuri kredensial login.
- Penipuan Peniruan Identitas: Berpura-pura menjadi teman, institusi resmi, atau dukungan pelanggan untuk meminta uang atau informasi sensitif secara curang.
- Distribusi Malware: Menggunakan tautan atau lampiran yang disamarkan dalam SMS untuk mengirimkan perangkat lunak berbahaya dan membahayakan perangkat pengguna.
Prinsip Dasar
Pada intinya, SMS spoofing mengandalkan penipuan dan manipulasi psikologis. Dengan menyamar sebagai sumber tepercaya, penyerang mengeksploitasi kecenderungan alami manusia—sering kali menggunakan taktik rekayasa sosial untuk memicu respons emosional dan melewati penilaian rasional. Strategi utama meliputi:
- Eksploitasi Kepercayaan: Berpura-pura menjadi entitas yang sah (misalnya, dukungan Bitget, teman, atau tokoh terkenal) untuk memanfaatkan kepercayaan bawaan yang diberikan orang pada nama yang dikenal dan privasi SMS yang dirasakan.
- Relevansi Kontekstual: Membuat pesan yang selaras dengan konteks dunia nyata pengguna—seperti peringatan penarikan palsu atau pemberitahuan keamanan—untuk mengurangi kecurigaan dan meningkatkan kredibilitas.
- Manipulasi Emosional: Menggunakan urgensi, ketakutan, atau rasa ingin tahu (misalnya, “Bertindak sekarang!” atau “Login mencurigakan terdeteksi”) untuk memicu tindakan impulsif seperti mengeklik tautan atau membagikan kode verifikasi.
Mekanisme Teknis
Sender ID Spoofing: Penyerang menggunakan alat atau skrip khusus untuk memalsukan nomor asal atau nama pengirim yang ditampilkan di perangkat pengguna.
- Penyalahgunaan VoIP: Memanfaatkan layanan Voice over Internet Protocol (VoIP) untuk mengatur ID pengirim arbitrer, memungkinkan pesan palsu—misalnya, meniru nomor resmi Bitget—muncul dalam utas pesan yang sudah ada.
- Eksploitasi SMS Gateway: Menyewa, membajak, atau bersekongkol dengan penyedia SMS gateway yang tidak bermoral untuk mengirim pesan penipuan massal yang meniru sumber yang sah.
Cara Mengamankan Akun WEEX Anda
Aktifkan Beberapa Metode 2FA
Autentikasi dua faktor (2FA) menambahkan lapisan perlindungan akun yang krusial dengan memerlukan dua bentuk verifikasi identitas yang terpisah. Menggabungkan metode seperti email, SMS, Google Authenticator, atau kunci keamanan perangkat keras secara signifikan meningkatkan keamanan dan ketahanan akun.
Atur Kode Anti-Phishing
Setelah diaktifkan, semua email dan SMS resmi dari WEEX (tidak termasuk kode verifikasi) akan menyertakan kode pribadi Anda. Pesan tanpa kode ini harus dianggap mencurigakan.
Aktifkan Konfirmasi Alamat Penarikan
Untuk memitigasi risiko seperti pembajakan lalu lintas atau perusakan alamat selama penarikan, selalu ingat untuk mengaktifkan konfirmasi alamat penarikan sebelum transaksi diproses.
Praktikkan Kebersihan Akun yang Baik
- Instal perangkat lunak antivirus yang bereputasi baik dan hanya unduh aplikasi dari sumber resmi.
- Hindari mengeklik tautan yang dikirim melalui SMS atau email yang tidak diminta.
- Gunakan perangkat khusus untuk akun sensitif jika memungkinkan.
- Hindari memusatkan aset penting—seperti email, kartu SIM, dan Google Authenticator—pada satu perangkat untuk meminimalkan risiko jika terjadi kehilangan atau kompromi. Mendiversifikasi langkah keamanan Anda mengurangi potensi kerusakan dari serangan yang ditargetkan.
Kesimpulan
Teknologi dapat membangun pertahanan yang kuat di bidang keamanan siber, tetapi kesadaran dan kewaspadaan Anda tetap menjadi perlindungan utama. Penipu sering mengandalkan penciptaan kebingungan dan urgensi untuk menipu orang—tetap terinformasi membantu Anda mengenali jebakan ini dan merespons dengan bijak. Meskipun platform menawarkan kerangka kerja keamanan berlapis, pemahaman Anda sendiri tentang risiko adalah alat yang paling kuat. Setiap pengetahuan yang Anda peroleh tentang penipuan menjadi perisai tambahan untuk aset Anda.
Pengetahuan membawa kekuatan; tindakan membawa perlindungan. Kami berkomitmen untuk terus menyediakan sumber daya anti-penipuan dan peringatan risiko yang diperbarui agar Anda tetap terinformasi. Setiap kali Anda memverifikasi detail atau membuat pilihan yang hati-hati, Anda membantu menutup akses bagi penipu. Mari bekerja sama untuk menjadikan keamanan sebagai fondasi bersama kita.
Bacaan Lebih Lanjut
Konten ini disediakan hanya untuk tujuan informasi umum dan bukan merupakan nasihat keuangan, investasi, hukum, atau pajak. Setiap acara, reward, promosi online, atau informasi terkait yang disebutkan di sini tidak boleh dianggap sebagai rekomendasi, ajakan, atau undangan untuk membeli, menjual, memperdagangkan, atau melakukan transaksi aset kripto apa pun. Aset kripto sangat fluktuatif dan dapat mengakibatkan kerugian. Ketersediaan layanan, produk, dan acara terkait WEEX dapat berbeda-beda di setiap wilayah. Anda bertanggung jawab untuk memastikan bahwa partisipasi Anda sesuai dengan hukum dan peraturan setempat yang berlaku.
Anda mungkin juga menyukai

Ripple National Trust Bank: Siapa yang Sebenarnya Diuntungkan dari Persetujuan OCC
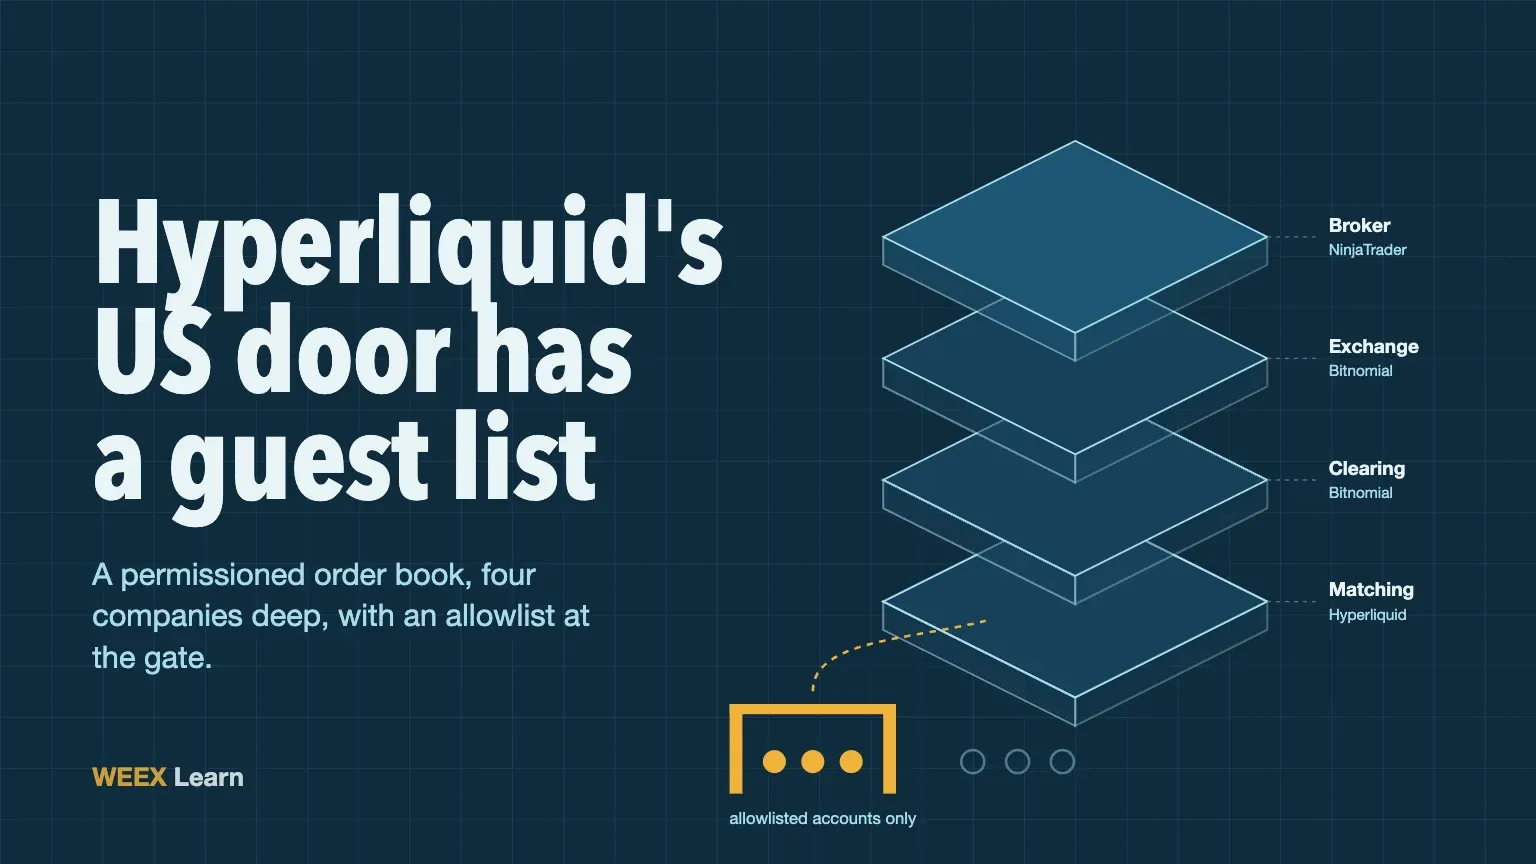
Masuknya Hyperliquid ke AS: Apa yang Sebenarnya Dibangun Rencana Payward dari Kraken

Bagaimana Penerbit Stablecoin Menghasilkan Uang? Bisnis di Balik Token $1

Robinhood RLUSD: Arti Kemitraan Ripple bagi XRP dan XRP Ledger
Mengapa Saham Unitree Melonjak: Kenaikan Peringkat JPMorgan, Linimasa AI Fisik, dan Hal yang Perlu Diperiksa Investor

Saham AVGO dan META: Sinyal Pekan Pendanaan AI $88M

Laba SKHY Q3: Laba SK Hynix Melonjak 632%, Didorong Harga

BTC Berjuang Merebut $80Rb Menjelang Fed: Mengapa Leverage Belum Terkuras

XRP Setelah Piagam OCC Ripple: Apa yang Berubah akibat Persetujuan Bank

Harga Emas Kembali di Atas $4.000: Fed, Risiko Iran, dan Ujian Berikutnya

Upgrade Barclays untuk TSLA: Asumsi di Balik Target Harga $450

Suku Bunga USDT 2026: APR Saat Ini dan Kalkulator Penghasilan
Regulasi Kripto Taiwan 2027: Hal yang Perlu Diketahui Investor

Apa Arti Kesepakatan Kalshi–S&P Dow Jones? Kontrak Peristiwa vs. Investasi Indeks

Penjelasan Saham Tokenisasi: Hal yang Perlu Diperiksa Sebelum Trading

Saham CLS Setelah Laporan Kinerja Q3: Pendapatan Naik 83%, Prospek 2027 dan Hal yang Perlu Diperiksa Investor
Pergerakan WEEX Mana yang Mengurangi Bunga Auto Earn Anda? 9 Tindakan Ditinjau

Pengurasan Dompet Bloom Crypto Bot: Apa yang Terjadi dan Hal yang Perlu Diperiksa Pengguna

Cara Menggunakan WEEX Bubbles: Panduan Praktis tentang Gelembung Kripto dan Tren Pasar

Saham TSLA Setelah Pengungkapan Roadster Terbang: Kata Hasil Q3, Rumor Merger SpaceX, dan Para Analis

Saham SK Hynix Menjelang Laporan Kinerja Q3: Kabar Dividen Khusus, HBM4, dan Hal yang Ingin Dilihat Investor pada 28/10
Aksi Korporasi pada Saham Tokenisasi: Penanganan Dividen, Stock Split, dan Merger
PnL Futures WEEX: Mengapa Tiga Angka PnL Anda Jarang Cocok

Order Reduce-Only WEEX: Fungsinya dan Kapan Dibatalkan
Stop Loss WEEX Tidak Terpicu? Periksa Pemicu, Lalu Eksekusinya
Funding Fee WEEX: Penjelasan Rate, Hitung Mundur, Riwayat, dan Perhitungan

Pasangan Trading WEEX Ditangguhkan atau Delisting? Order dan Aset Anda

Riwayat Order WEEX: Hubungan antara Order, Eksekusi, dan Biaya

Penjelasan Kesalahan Ukuran Order Minimum WEEX dengan Contoh Pembulatan

Membatalkan Order Spot WEEX: Apa yang Kembali ke Saldo Anda dan Kapan
Ripple National Trust Bank: Siapa yang Sebenarnya Diuntungkan dari Persetujuan OCC
Masuknya Hyperliquid ke AS: Apa yang Sebenarnya Dibangun Rencana Payward dari Kraken
Bagaimana Penerbit Stablecoin Menghasilkan Uang? Bisnis di Balik Token $1
Robinhood RLUSD: Arti Kemitraan Ripple bagi XRP dan XRP Ledger
Mengapa Saham Unitree Melonjak: Kenaikan Peringkat JPMorgan, Linimasa AI Fisik, dan Hal yang Perlu Diperiksa Investor
Saham AVGO dan META: Sinyal Pekan Pendanaan AI $88M
Isi
Koin populer
Artikel terbaru


