
Fişinq nədir və o necə işləyir?

 Google-da bizi seçin
Fişinq, hücum edənlərin həssas məlumatları oğurlamaq üçün etibarlı qurum kimi çıxış etdiyi bir kibercinayətdir. Şübhəli keçidlər və təcili sorğular kimi xəbərdarlıq əlamətlərini tanımaq müdafiə üçün əsasdır. Rəqəmsal təhlükəsizliyinizi artırmaq üçün kütləvi e-poçtlardan tutmuş hədəflənmiş spear fişinqə qədər müxtəlif üsulları müəyyən etməyi öyrənin.
Fişinq nədir?
Fişinq, cinayətkarların şəxsləri şəxsi və ya maliyyə məlumatlarını açıqlamağa məcbur etmək üçün etibarlı mənbələri təqlid etdiyi bir onlayn fırıldaqçılıq formasıdır. Fişinq və spear fişinq arasındakı fərqin nə olduğunu başa düşmək, hücumların geniş miqyaslı fırıldaqçılıqdan yüksək dərəcədə hədəflənmiş kampaniyalara qədər necə dəyişdiyini anlamağa kömək edir. Bu məqalə fişinqin necə işlədiyini, fırıldaqçıların istifadə etdiyi ümumi texnikaları və qurban olmamaq üçün praktiki addımları izah edir.
Fişinq necə işləyir?
Fişinq böyük ölçüdə sosial mühəndisliyə — insanları normal təhlükəsizlik prosedurlarını pozmağa məcbur etməyə əsaslanır. Başa düşülməsi lazım olan əsas anlayış, hücum edənlərin saxta autentifikasiya səhifələri vasitəsilə xüsusilə giriş məlumatlarını hədəf aldığı etimadnamə fişinqinin (credential phishing) nə olduğudur. Hücum edənlər tez-tez inandırıcı, fərdiləşdirilmiş mesajlar yaratmaq üçün sosial mediadakı ictimai profillərdən məlumat toplayırlar. Bu kommunikasiyalar tanınmış əlaqələrdən və ya nüfuzlu təşkilatlardan gəlirmiş kimi görünür, lakin zərərli niyyət daşıyır.
Ən çox rast gəlinən fişinq hücumları zərərli keçidlər və ya əlavələr ehtiva edən e-poçt vasitəsilə gəlir. Fişinq və spam arasındakı fərqi ayırd etmək vacibdir — spam adətən istənməyən toplu mesajlaşmadır, fişinq isə zərərli niyyətlə hədəflənmiş aldatmadır. Bunlara klikləmək zərərli proqram quraşdıra və ya istifadəçiləri etimadnamələri toplamaq üçün hazırlanmış saxta giriş səhifələrinə yönləndirə bilər. Zəif hazırlanmış fişinq e-poçtlarını aşkar etmək nisbətən asan olsa da, fırıldaqçılar indi etibarlılığı artırmaq üçün süni intellekt tərəfindən yaradılmış məzmun və səs simulyasiyasından istifadə edərək saxta mesajları gerçəklərdən ayırmağı çətinləşdirirlər.
Fişinqin bu ümumi göstəricilərinə qarşı diqqətli olun:
- Göndərənin rəsmi domen adıyla uyğun gəlməyən şübhəli hiperkeçidlər
- Bir şirkəti təmsil etdiyini iddia edən ictimai ünvanlardan (məsələn, Gmail) gələn e-poçtlar
- Təcili və ya qorxu hissi yaradan mesajlar
- Parollar, PIN kodlar və ya maliyyə detalları üçün sorğular
- Orfoqrafik səhvlər və qrammatik xətalar
Keçidlərə klikləməzdən əvvəl URL-ləri önizləmək üçün hər zaman kursoru onların üzərinə gətirin. Şübhə yarandıqda, təqdim olunan keçidlərdən istifadə etmək əvəzinə birbaşa şirkətin rəsmi veb-saytına daxil olun.
Ümumi fişinq ssenariləri
- Ödəniş Xidməti Təqlidi: Fırıldaqçılar PayPal və ya Wise kimi platformaları təqlid edərək saxta fırıldaqçılıq xəbərdarlıqları göndərirlər. Bəzi istifadəçilər swishing və fişinqin nə olduğunu qarışdırırlar — "swishing" ödəniş səslərinə və ya idman hərəkətlərinə aid olsa da, fişinq fırıldaqçılıq təcrübəsidir.
- Maliyyə İnstitutu Fırıldaqçılıqları: Fırıldaqçılar bank kimi çıxış edərək, hesab məlumatlarını əldə etmək üçün təhlükəsizlik problemləri və ya icazəsiz köçürmələr barədə xəbərdarlıq edirlər.
- Korporativ Təqlid: Hücum edənlər rəhbər şəxslər kimi davranaraq işçiləri hədəf alır və təcili pul köçürmələri və ya həssas məlumatlar tələb edirlər.
- Süni İntellekt Səsli Fişinqi: Səs simulyasiyası texnologiyasından istifadə edərək, fırıldaqçılar tanınmış bir əlaqə və ya nüfuzlu şəxs kimi səslənən telefon zəngləri edirlər.
Fişinq üçün qarşısının alınması strategiyaları
Çox səviyyəli təhlükəsizlik yanaşması fişinq risklərini əhəmiyyətli dərəcədə azaldır:
- E-poçt keçidlərinə klikləməkdən çəkinin; rəsmi URL-ləri brauzerinizə əllə daxil edin
- Antivirus proqramı, firewall və spam filtrlərindən istifadə edin
- Mümkün olduqda DKIM və DMARC kimi e-poçt autentifikasiya protokollarını aktivləşdirin
- Təşkilatlara fişinq cəhdlərini müəyyən etməyə və bloklamağa kömək edən e-poçt hesabat sistemləri olan phish alarm kimi alətləri tətbiq edin
- Ailə üzvlərinizi, həmkarlarınızı və işçilərinizi fişinq taktikaları haqqında maarifləndirin
- Anti-Phishing Working Group kimi təşkilatlar tərəfindən təklif olunan kibertəhlükəsizlik maarifləndirmə proqramlarında iştirak edin
Fişinq hücumlarının növləri
Kibercinayətkarlar daim yeni üsullar inkişaf etdirirlər:
- Klon Fişinq: Klon fişinqin nə olduğunu başa düşmək çox vacibdir — hücum edənlər qanuni e-poçtları kopyalayır və onları zərərli keçidlərlə yenidən göndərirlər
- Spear Fişinq: Toplanmış şəxsi məlumatlardan istifadə edərək xüsusi şəxsləri hədəf alan yüksək dərəcədə fərdiləşdirilmiş hücumlar
- Pharming: DNS keş zəhərlənməsi istifadəçiləri xəbərləri olmadan saxta saytlara yönləndirir
- Whaling: Rəhbərlər və ya ictimai xadimlər kimi yüksək profilli şəxsləri hədəf alan spear fişinq
- SMS/Vishing: Mətn mesajları və ya səsli zənglər vasitəsilə fişinq
- Typosquatting: Qanuni veb-saytları təqlid etmək üçün səhv yazılmış domenlərdən istifadə
- Zərərli Tətbiqlər: Giriş və ya pul kisəsi məlumatlarını oğurlamaq üçün hazırlanmış saxta mobil tətbiqlər
Kriptoda fişinq
Blokçeyn texnologiyası güclü protokol səviyyəsində təhlükəsizlik təklif etsə də, fərdlər sosial mühəndisliyə qarşı həssas qalırlar. Kripto istifadəçiləri tez-tez aşağıdakılar vasitəsilə hədəf alınırlar:
- Saxta pul kisəsi tətbiqləri və ya brauzer genişləndirmələri
- Saxta hədiyyələr təklif edən tanınmış layihələrin və ya influencerlərin təqlidi
- Bərpa ifadələrini (seed phrases) və ya şəxsi açarları tələb edən fırıldaqçı mesajlar
- Telegram, Discord və ya X (əvvəlki Twitter) platformalarında saxta çat qrupları
Tətbiqlərin və kommunikasiyaların orijinallığını həmişə yoxlayın və bərpa ifadələrini və ya parollarınızı heç vaxt paylaşmayın.
Nəticə
Fişinq taktikaları daha mürəkkəb hala gəldikcə, davamlı təhsil və sayıqlıq vacibdir. Texniki qoruyucu tədbirləri məlumatlı şübhə ilə birləşdirərək, fərdlər və təşkilatlar risklərini əhəmiyyətli dərəcədə azalda bilərlər. Unutmayın: bir şey çox təcili və ya həqiqət olmayacaq qədər yaxşı görünürsə, çox vaxt belədir. Diqqətli olun, müstəqil şəkildə yoxlayın və rəqəmsal aktivlərinizi qoruyun.
Əlavə oxu
- Kripto Copy Trading: Treyderlər üçün Oyun Dəyişdirici
- İstifadəçi Bələdçisi: Bitcoin ilə 5 Fərqli Yolla Necə Pul Qazanmaq Olar?
- Kripto ilə Məsuliyyətli Şəkildə Necə Ticarət Etməli?
İmtina: Bu məqalədə ifadə olunan fikirlər yalnız məlumat məqsədlidir. Bu məqalə müzakirə olunan məhsul və xidmətlərin təsdiqini və ya investisiya, maliyyə və ya ticarət məsləhətini təşkil etmir. Maliyyə qərarları verməzdən əvvəl ixtisaslı mütəxəssislərlə məsləhətləşmək lazımdır.
Bu məzmun yalnız ümumi məlumat məqsədilə təqdim olunur və maliyyə, investisiya, hüquqi və ya vergi məsləhəti hesab edilməməlidir. Burada qeyd olunan hər hansı tədbir, mükafat, onlayn kampaniya və ya əlaqəli məlumat hər hansı kriptoaktivin alınması, satılması, treydinqi və ya digər əməliyyatların aparılması üçün tövsiyə, təşviq və ya dəvət kimi qiymətləndirilməməlidir. Kriptoaktivlər yüksək dəyişkənliyə malikdir və maliyyə itkisinə səbəb ola bilər. WEEX-in xidmətləri, məhsulları və əlaqəli tədbirlərinin əlçatanlığı regiondan asılı olaraq dəyişə bilər. İştirakınızın yerli qanunvericilik və tənzimləyici tələblərə uyğun olmasını təmin etmək sizin məsuliyyətinizdir.
Bunları da bəyənə bilərsiniz

SpaceX Q3 üzrə maliyyə nəticələri: 161% artım, Tesla ilə birləşmə müzakirələri və SPCX səhmi

BTC-ni USDT-yə necə çevirmək olar: WEEX-də addım-addım bələdçi

WEEX-də çevik, yoxsa müddətli steykinq? Qərarı müəyyən edən ehtimallar
xStocks kriptovalyutası izahı: Tokenləşdirilmiş səhmlər nədir, necə işləyir və sahiblər nələri yoxlamalıdır
BTC maliyyələşdirmə dərəcəsi və açıq maraq: Hər biri nəyi ölçür və onları birlikdə necə oxumaq olar

Pearl (PRL) kriptovalyutası nədir və onun mayninqi necə işləyir?

Aergo (AERGO) kriptovalyutasına nə oldu? Token miqrasiyası və sahiblərin etməli olduqları

HeyElsa (ELSA) kriptovalyutası nədir və necə işləyir?

WEEX-də ETH-i steykinqə qoymaq, yoxsa USDT saxlamaq? Qərarı müəyyən edən qiymət dəyişikliyi
Kriptovalyuta birjası nə dərəcədə şəffafdır? Ehtiyatların sübutu və müdafiə fondlarının yoxlanması
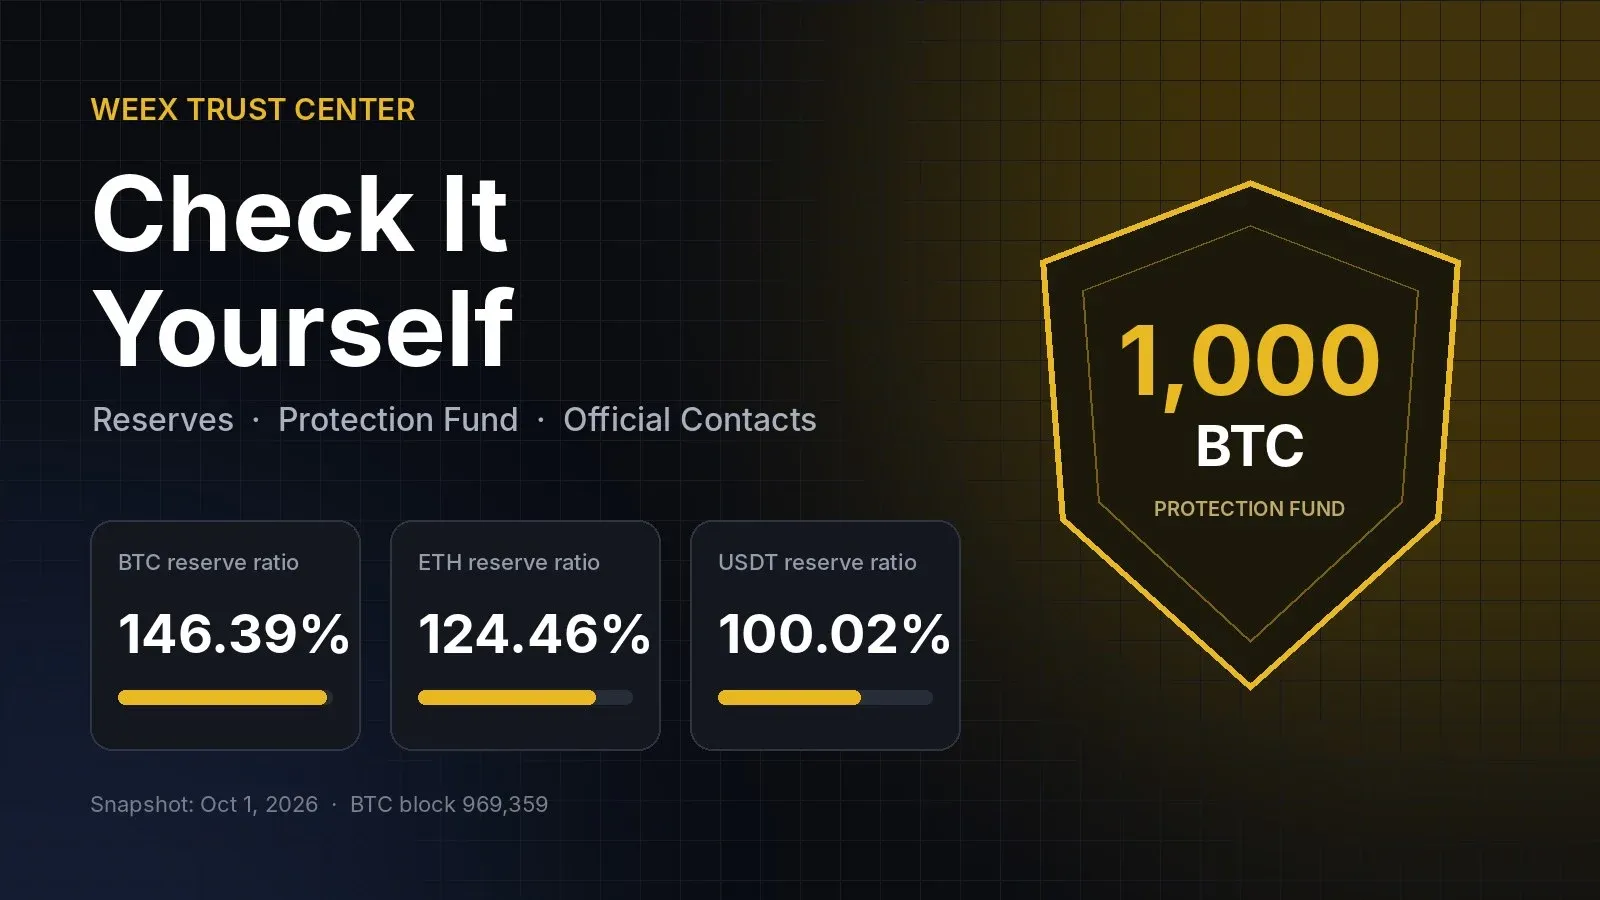
WEEX Trust Center-dən necə istifadə etməli: ehtiyatları, Müdafiə Fondunu və rəsmi əlaqə vasitələrini yoxlayın
WEEX Trust Center-dən necə istifadə etməli: ehtiyatları, Müdafiə Fondunu və rəsmi əlaqə vasitələrini yoxlayın
Kriptovalyuta birjası nə qədər şəffafdır? Ehtiyatların sübutu və qoruma fondlarının yoxlanması

Kriptoda leverecli ticarət nədir? Sadə nümunələrlə yeni başlayanlar üçün bələdçi

Kriptovalyuta marja ticarəti nədir? Necə işləyir, fyuçers ticarətindən nə ilə fərqlənir və nələr səhv gedə bilər
Kriptovalyuta ilə çiyinli ticarət: Perpetual fyuçerslər, marja və likvidasiya necə işləyir
Ən yaxşı kriptovalyuta leverec ticarəti platforması: Birja seçməzdən əvvəl müqayisə ediləcək məqamlar
Bu həftə Nvidia səhmi: NVDA niyə düşüb sonra bərpa olundu və AI maliyyələşdirməsi ilə bağlı narahatlıqlar çip səhmləri üçün nə deməkdir

Təklif azaldıqda WXT steykinqi: yandırmalar gəlirliliyinizə nə əlavə edir

Tokenləşdirilmiş səhmlər real səhmlərlə təmin olunurmu? Sahiblər nəyə sahibdir?

Bu gün ETH üzrə fundinq dərəcəsi: 0,0087% / 8 saat — Ether long mövqeləri yenidən levereci artırır

Bitcoin marja ticarəti: 3x, 10x və 25x-də BTC likvidasiyasının hesablanması

Kriptovalyuta üzrə kredit çiyni ilə ticarət platforması: Depozit etməzdən əvvəl 6 yoxlama

Marja ticarəti nədir? 3x və 10x leverage ilə 1000 $ nümunəsi

Ticarətdə leverage nədir? 5x və 10x kimi leverage nisbətləri necə işləyir və riskə necə təsir edir
Leverage ilə ticarət nədir? Marja, likvidasiya və funding haqları üzrə yeni başlayanlar üçün bələdçi
RSI yaxşı göstəricidirmi? Nisbi Güc İndeksi necə işləyir, məhdudiyyətləri və treyderlərin ondan istifadə qaydası
CXMT səhmi izah olunur: ChangXin Memory nədir, 19.10 tarixində niyə düşdü və növbəti mərhələdə nələri izləmək lazımdır

CoreWeave (CRWV) səhmləri niyə ucuzlaşır? Borc, istiqraz gəlirliliyi və analitiklərin fikirləri

KOSPI-də kəskin dalğalanma: Samsung, SK Hynix və hərəkətin arxasındakı AI xərcləri ilə bağlı şübhələr
SpaceX Q3 üzrə maliyyə nəticələri: 161% artım, Tesla ilə birləşmə müzakirələri və SPCX səhmi
BTC-ni USDT-yə necə çevirmək olar: WEEX-də addım-addım bələdçi
WEEX-də çevik, yoxsa müddətli steykinq? Qərarı müəyyən edən ehtimallar
xStocks kriptovalyutası izahı: Tokenləşdirilmiş səhmlər nədir, necə işləyir və sahiblər nələri yoxlamalıdır
BTC maliyyələşdirmə dərəcəsi və açıq maraq: Hər biri nəyi ölçür və onları birlikdə necə oxumaq olar
Pearl (PRL) kriptovalyutası nədir və onun mayninqi necə işləyir?


